ليه تتعلم اختبار الاختراق لتطبيقات الويب؟
معظم الاختراقات اللي بتسمع عنها مش بتبدأ من كسر كلمة سر قوية، لكن من ثغرة في تطبيق ويب: حقل إدخال مش بيتم التحقق منه صح، أو صلاحية مش بتتراجع، أو جلسة ممكن تتسرق. الشركات بقت تدور على ناس تعرف تلاقي الثغرات دي قبل المجرمين، وده بالظبط شغل مختبر الاختراق.
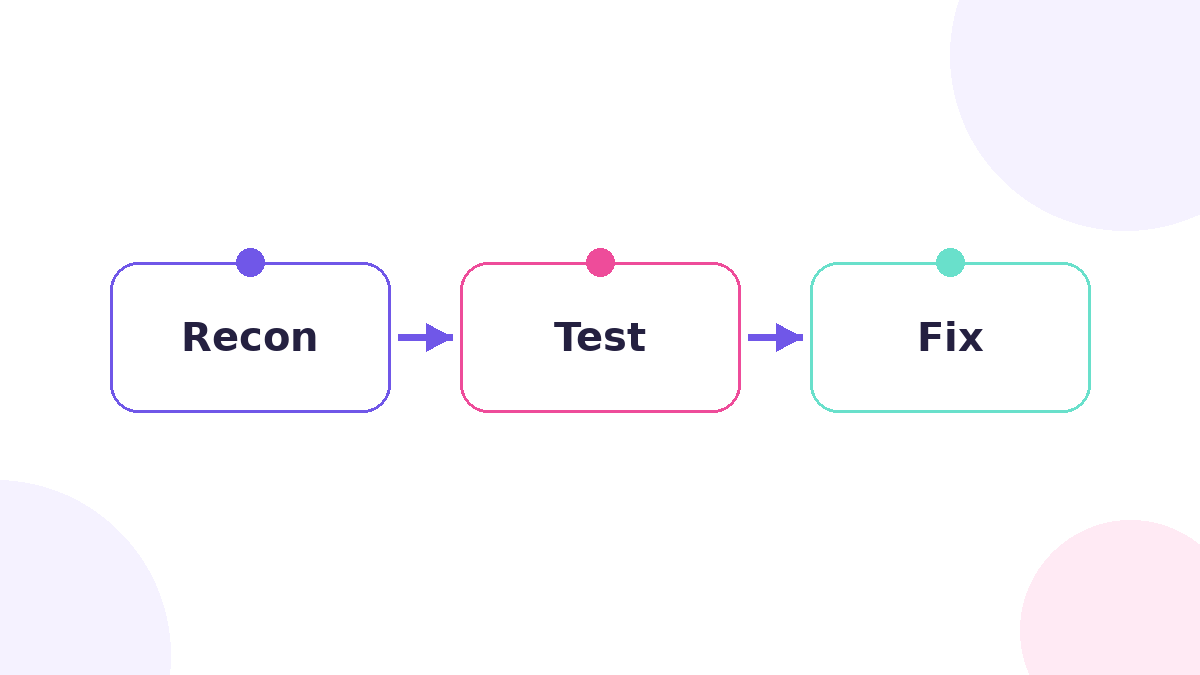
الفرق بين اللي قرأ عن الثغرات واللي جربها بإيده كبير جدًا. القراءة تقولك إن فيه حاجة اسمها حقن قواعد البيانات، لكن التجربة العملية تعلمك إزاي تكتشفها، وإزاي تتأكد منها من غير ما تكسر حاجة، وإزاي تكتبها في تقرير يفهمه المطور ويعرف يصلحها. الكورس ده ماشي بالمنطق ده: من الاستطلاع وجمع المعلومات، لاكتشاف الثغرات، لاستغلالها بشكل آمن ومحكوم، لحد كتابة التقرير واقتراح الإصلاح. والرحلة دي هي اللي بتحولك من حد بيعرف أسماء الثغرات لحد يقدر يشتغل فعلًا في اختبار الاختراق.
افتح كل جزء وشوف دوره في الاختبار
الاستطلاع وجمع المعلومات
البداية الصح. قبل ما تلمس أي ثغرة، لازم تفهم التطبيق: إيه صفحاته، وإيه مدخلاته، وإيه التقنيات اللي شغال بيها، وإيه اللي ظاهر للعامة. الاستطلاع الجيد بيختصر عليك نص الطريق، وبيخليك تستهدف اللي يستاهل فعلًا.
اكتشاف الثغرات الشائعة
قلب الشغل. هنا بتتعلم تدور على أشهر أنواع الثغرات في تطبيقات الويب: مشاكل التحقق من المدخلات، ومشاكل الصلاحيات والجلسات، ومشاكل الإعدادات. المهم مش إنك تعرف اسم الثغرة، لكن إنك تعرف تلاقيها وتثبت وجودها.
التوثيق والتقرير والإصلاح
اللي بيفرق المحترف. ثغرة من غير تقرير واضح ملهاش قيمة. هتتعلم توثق اللي لقيته بالخطوات والأدلة، وتكتب تقريرًا يفهمه المطور، وتقترح إصلاحًا عمليًا، وتتأكد بعد الإصلاح إن الثغرة فعلًا اتقفلت.
من الاستطلاع إلى الإصلاح
مش كورس نظري عن أسماء الثغرات، لكن رحلة كاملة بتمشيها زي ما بيمشيها مختبر الاختراق الحقيقي.
عقلية المهاجم الأخلاقي
هتتعلم تفكر زي المهاجم عشان تدافع صح، بس داخل قواعد واضحة: بإذن، وفي نطاق محدد، ومن غير تخريب.
تقريرك الأول هو معرض أعمالك
بعد الكورس، اكتب تقرير اختبار كامل لتطبيق تجريبي، وخليه أول قطعة في معرض أعمالك في المجال.
كل حاجة في جدول واحد، من غير لف
| البند | التفاصيل |
|---|---|
| الكورس | اختبار اختراق تطبيقات الويب عمليًا: من الاستطلاع إلى الإصلاح (Web PenTesting in Practice) |
| المنصة والجهة | مهارة تك — معهد تكنولوجيا المعلومات |
| اللغة | منصة عربية، والمصطلحات التقنية تظهر بحروفها الأصلية داخل النص العربي |
| المدة | غير معروضة في صفحة النظرة العامة للضيوف؛ القائمة المعتمدة تذكر 7 ساعات — تأكد من داخل الكورس بعد التسجيل |
| المحتوى | عدد الفصول والفيديوهات غير معروض للضيوف؛ المحتوى مقفول على الطلاب المسجلين |
| المستوى | متقدم |
| التكلفة | غير معروضة في صفحة النظرة العامة للضيوف؛ راجعها وقت التسجيل |
| الشهادة | تظهر بعد إتمام الدورة التدريبية في خلال ساعة، حسب صفحة الكورس |
| يناسب مين؟ | أي حد عنده أساس في الشبكات والويب وعايز يدخل مجال اختبار الاختراق بشكل عملي وأخلاقي |
ملاحظة عن البيانات: المدة وعدد الفيديوهات مش معروضين للضيوف على صفحة الكورس وقت الكتابة، لأن المحتوى مقفول على الطلاب المسجلين، فصفحة الكورس بعد التسجيل هي المرجع.
تفاصيل بسيطة تفرق قبل ما تبدأ
كل اللي تحتاجه حساب على مهارة تك وجهاز ومتصفح وبيئة تدريب آمنة تجرب فيها، مش مواقع حقيقية من غير إذن — دي أهم قاعدة في المجال كله. قبل ما تبدأ، تأكد إن عندك أساسا في أساسيات الويب والشبكات، لأن الكورس مصنف متقدم، وبيفترض إنك فاهم إزاي الطلب بيروح من المتصفح للسيرفر ويرجع. وجهز تطبيقًا تجريبيًا تتدرب عليه، وبعد الشهادة، اكتب تقرير اختبار كامل وحطه في معرض أعمالك، واشرح فيه الثغرة والإصلاح بالخطوات.
اللي بيلاقي الثغرة قبل المجرم، بيحمي آلاف المستخدمين من غير ما حد يحس.
وزع وقتك صح، وابن تقريرك الأول صح
الرسمان دول مش إحصاءات من دراسة، هما خطة مقترحة للتنظيم فقط، وليست أرقاما بحثية. الأعمدة بتتملي لوحدها لما تفتح الصفحة.
خطة مذاكرة مقترحة
توزيع مقترح لوقت الكورس، وليس بيانات بحثية.
تركيبة تقريرك الأول
توزيع مقترح لمكونات التقرير، وليس نسب نجاح حقيقية.
الأول
خلص الكورس في خطوات واضحة، وعلم عليهم وانت ماشي
اختبر نفسك في 30 ثانية
أسئلة من نفس روح الكورس، مش امتحان رسمي. افتح كل إجابة وشوف التغذية الراجعة فورا.
1) ليه الاستطلاع بييجي قبل اكتشاف الثغرات؟
عشان نضيع وقت قبل الشغل الحقيقي
مش دي. فكر تاني في وظيفة كل مرحلة في الاختبار.
عشان نفهم التطبيق ونستهدف اللي يستاهل فعلًا
صح. دي الإجابة بالظبط.
2) إيه اللي يخلي تقرير الاختراق مفيدًا فعلًا؟
إنه يذكر عدد الثغرات بس
مش دي. فكر تاني في وظيفة كل مرحلة في الاختبار.
إنه يوثق الثغرة بالخطوات والأدلة واقتراح الإصلاح
صح. دي الإجابة بالظبط.
أخطاء شائعة في البداية
أول خطأ إنك تجرب على مواقع حقيقية من غير إذن، وده تجاوز قانوني ممكن يضرك جدًا. تاني خطأ إنك تحفظ أسماء الثغرات من غير تجربة في بيئة آمنة. تالت خطأ إنك تلاقي ثغرة من غير تقرير واضح يصلحها حد.
أسئلة بتتكرر قبل التسجيل
هل الكورس والشهادة مجانا فعلا؟
صفحة النظرة العامة للضيوف مش بتعرض التكلفة وقت الكتابة، وشهادة الإتمام حسب الصفحة بتظهر بعد إتمام الدورة في خلال ساعة. لو صفحة الكورس قالت غير كده وقت دخولك، اعتمد على كلام الصفحة نفسها.
هل أحتاج خبرة سابقة قبل الكورس؟
الكورس مصنف متقدم، فيفضل تكون عندك أساسيات الويب والشبكات وفهم عام لإزاي التطبيقات بتشتغل، عشان تركز على الاختبار مش على الأساسيات.
هل الكورس ده كفاية عشان أشتغل مختبر اختراق؟
لا لوحده. هو تطبيق عملي قوي في اختبار تطبيقات الويب، وبعدها تحتاج تدريبًا أكتر في بيئات تجريبية وتخصصًا أعمق ومسارات تانية من القائمة. لكن البداية العملية دي هي اللي بتفتح الباب.
اتعلم تلاقي الثغرة، ووثقها، واقترح إصلاحها، وبعدين كمل الطريق
لو خلصت الكورس ومعاك تقريرك وشهادة إتمام، فأنت بدأت صح. والزر الوحيد للكورس هتلاقيه هنا في النهاية.
الدخول إلى الكورس على مهارة تك
الرابط بيفتح صفحة الكورس بالعربي، وتأكد من المدة والشهادة من الصفحة نفسها وقت التسجيل.